
정부24 해킹 보도를 접하고 자신의 주민번호까지 흘러 나간 것은 아닌지 불안해하는 분이 적지 않습니다. 행정안전부는 관련 대상자를 100여명으로 추정하지만, 그 100여명이 구체적으로 누구인지는 행안부도 아직 가려내지 못했습니다. 정부24 이용자로서는 궁금증이 남을 수밖에 없는 대목입니다.
추정 유출량: 주민등록번호 36개, 전화번호 3개, 정부24 아이디·비밀번호 55개
관련 대상자 수: 100여명으로 추정되나 정확한 규모는 확정되지 않음
행안부 입장: 취약점에 대한 조치를 끝냈고, 악용이 의심되는 피해 사례는 별도로 받는 중
정부24 콜센터 연락처는 1588-2188이며 평일 오전 9시부터 오후 6시까지 운영됩니다
정부24 개인정보 유출, 8월 17일 어린이 포털에서 시작됐어요

외부 공격이 시작된 시각은 8월 17일 오후 5시 29분입니다. 침입 경로는 정부24에 딸린 어린이 포털의 허술한 페이지였으며, 이곳을 발판 삼아 정부24 서버의 메모리 덤프 파일 등이 외부로 유출되었습니다. 해킹으로 정부24의 개인정보가 밖으로 나간 사례는 이번이 처음입니다.
메모리 덤프란 시스템이 특정 순간에 메모리에서 돌리던 내용을 통째로 복사해 파일 형태로 저장한 것을 말합니다. 행안부는 이렇게 만들어진 파일 안에 주민등록번호와 로그인 정보가 함께 들어 있었다고 파악하고 있습니다.
| 항목 | 추정치 | 근거 |
|---|---|---|
| 주민등록번호 | 36개 | 8월 18일 신고서 |
| 전화번호 | 3개 | 같은 신고서 |
| 아이디·비밀번호 | 55개 | 같은 신고서 |
| 관련 대상자 | 100여명 | 행안부 설명 |
위 표에 적힌 수치는 사고 다음 날인 8월 18일에 행안부가 개인정보보호위원회로 제출한 유출 신고서의 추정값입니다. 이 내용은 국회 행정안전위원회 소속 정춘생 의원(조국혁신당)이 9월 29일 자료를 공개하면서 세상에 알려졌습니다. 사고 발생 후 한 달이 넘게 흘렀어도 정확한 피해 규모는 확정되지 않은 상태입니다.
내 정보도 들어갔는지 조회할 수 있을까요?
현재로서는 어렵습니다.
행안부의 설명에 따르면 누구의 정보가 몇 건이나 새어 나갔는지는 정확하게 구분하기 힘듭니다. 100여명이라는 대상자 수 역시 추정에 불과합니다. 대신 개인정보가 악용된 듯한 피해 사례는 별도로 접수받고 있다고 합니다.

문제는 개인이 직접 유출 여부를 확인하는 방법과 피해 사례를 신고하는 창구가 아직 공개되지 않았다는 점입니다. 정부24를 자주 이용해 온 사람에게는 답답할 수밖에 없는 상황입니다. 보도된 내용만으로는 자신이 100여명에 포함되는지 판단할 근거가 없기 때문입니다.
행안부와 정부24가 밝힌 조치와 안내
행안부는 사고를 인지한 직후 문제의 취약점에 대한 조치를 마쳤다고 밝혔습니다. 한편 이번 사건과는 무관하게, 정부24 공지사항 최상단에는 2025년 7월에 게시된 피싱 주의 안내가 계속 고정되어 있습니다. 정부24 발신번호 1588-2188을 도용한 피싱 문자 사례가 있었다는 내용입니다.
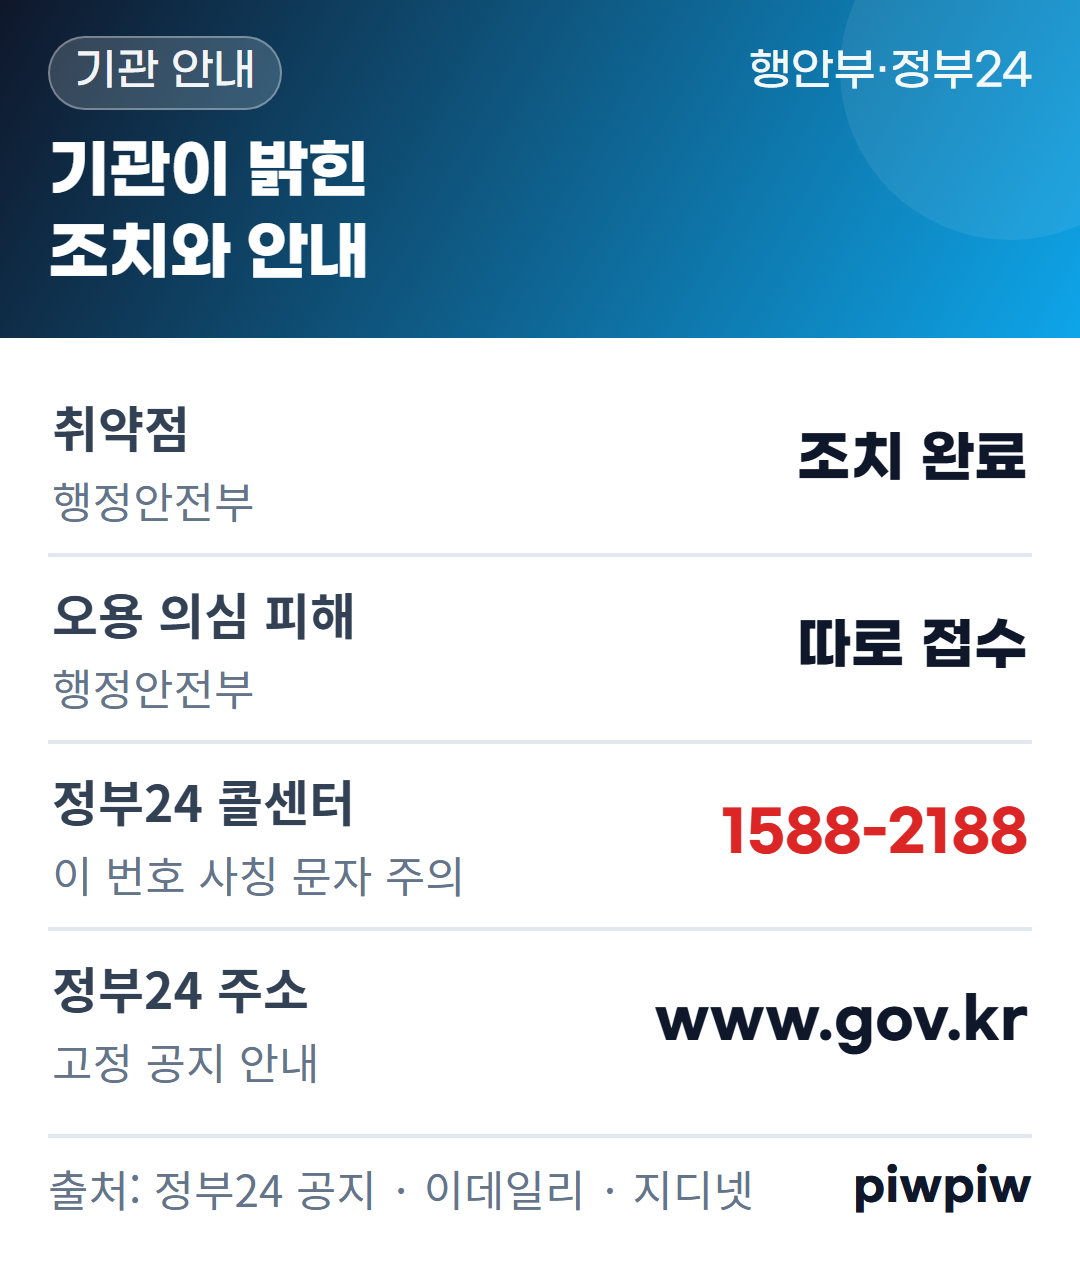
| 밝힌 내용 | 누가 · 어디서 |
|---|---|
| 문제가 된 취약점 조치 완료 | 행안부 · 이데일리·지디넷 보도 |
| 오용 의심 피해 사례 따로 접수 | 행안부 · 이데일리·지디넷 보도 |
| 1588-2188 사칭 문자 주의, 주소는 www.gov.kr | 정부24 · 맨 위 고정 공지 |
| 콜센터 1588-2188(평일 9~18시) | 정부24 · 누리집 하단 |
1588-2188은 정부24 콜센터의 실제 번호가 맞습니다. 그런데 바로 이 번호가 사칭에 이용된 전례가 있다는 점이 혼동을 일으킵니다. 고정 공지는 정부24 주소가 https://www.gov.kr 임을 알리면서, 출처를 알 수 없는 인터넷 주소는 클릭하지 말라고 당부합니다.
어린이 포털엔 지금도 점검 안내만 떠 있어요
침입 경로로 쓰인 어린이 포털(kids.gov.kr)의 첫 화면에는 9월 30일 새벽 현재에도 ‘시스템 점검(서비스 중단) 안내’라는 공지 한 장만 걸려 있습니다. 점검 일시는 ‘2026.8.17.(월) 22:00 ~ 완료시까지’로 표기되어 있으며 점검 대상은 어린이 사이트와 외국인 사이트 두 곳입니다. 유출 사실을 알리는 글이나 사과문은 이 화면에서 찾을 수 없습니다.
주요 일정을 시간 순서대로 나열하면 다음과 같습니다.
- 8월 17일 오후 5시 29분: 어린이 포털을 경유한 공격이 들어옴
- 8월 17일 밤 10시: 어린이 사이트와 외국인 사이트의 점검이 시작됨
- 8월 18일: 행안부가 개인정보보호위원회로 유출 사실을 신고함
- 8월 21일 밤: 점검 안내문이 정부24 공지사항에 올라옴
- 9월 29일: 신고서의 추정 수치가 국회의원실 제공 자료를 통해 드러남
정부24 공지사항 목록의 사정도 크게 다르지 않습니다. 9월 30일 새벽에 게시 중이던 공지 31건을 살펴봐도 유출이나 사과를 다룬 글은 보이지 않습니다. 행안부가 유출 사실을 알리는 공지를 게시하기는 했으나 목록에서 찾기가 쉽지 않았다는 보도가 9월 25일에 나온 바 있습니다.
이용자가 공지만 보고서는 사고가 발생했는지 여부조차 짐작하기 어려운 구조입니다. 정춘생 의원 역시 해킹 경로가 된 어린이 포털에 유출이나 사과 안내는 없고 점검 공지만 게시되어 있다고 지적했습니다.
5월 과징금 소식과는 다른 사건이에요
최근 정부24와 관련된 소식은 성격이 다른 두 갈래로 보도되어 혼동하기 쉽습니다. 9월 21일에는 행정안전부 장관 명의로 개인정보 보호법 위반 처분을 받았다는 공지가 정부24에 게시되었습니다. 이 처분은 8월 해킹이 아닌 그보다 앞서 발생한 사고들에 대한 것입니다.
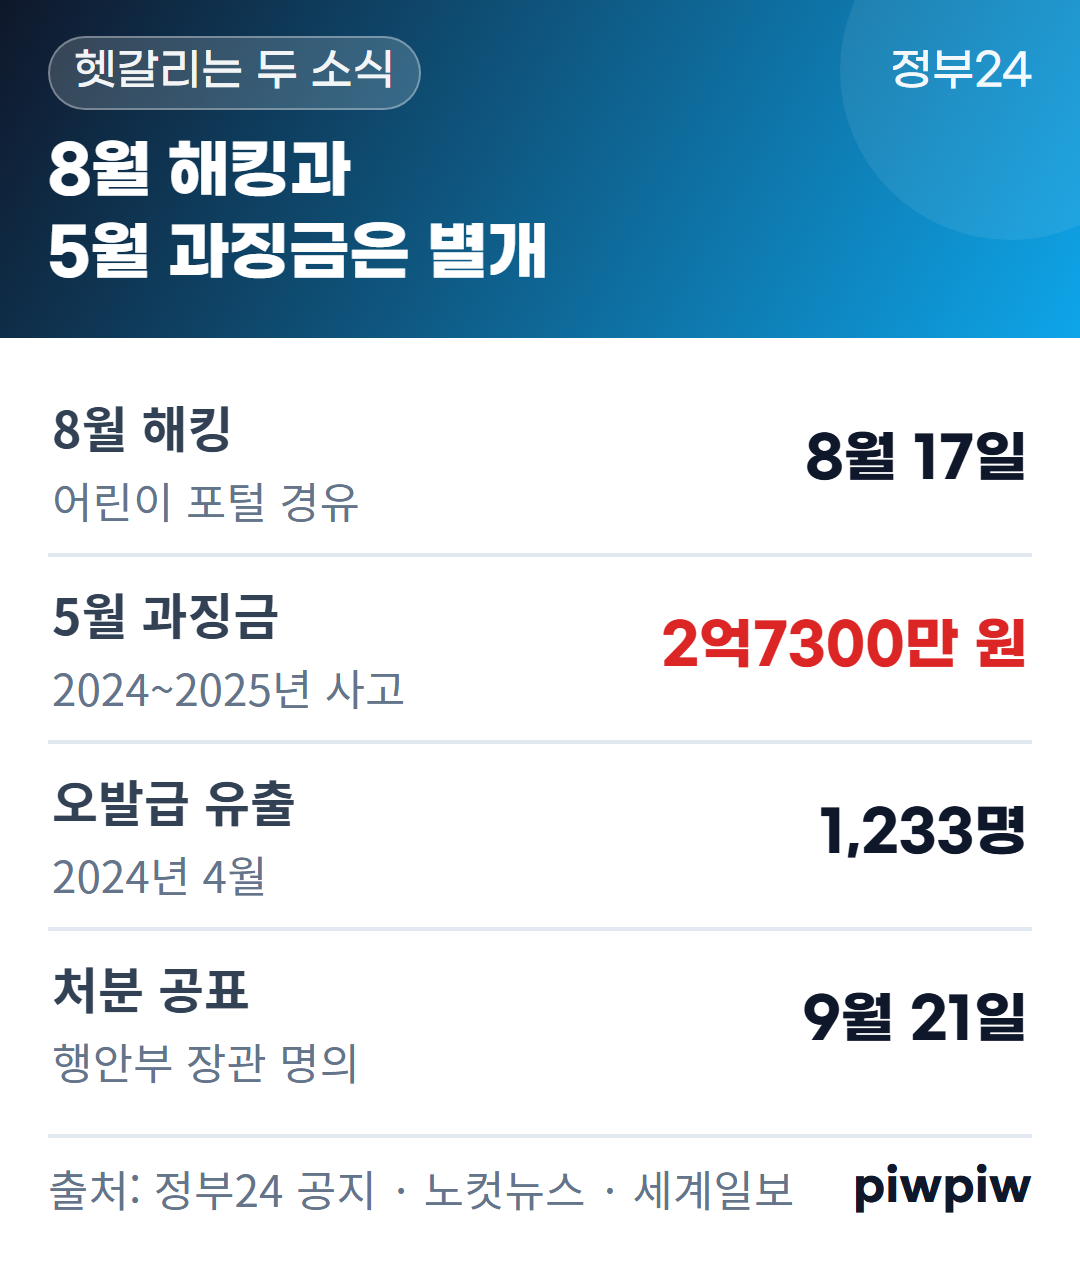
| 구분 | 8월 해킹 | 5월 과징금 건 |
|---|---|---|
| 언제 | 2026년 8월 17일 | 2024~2025년 |
| 내용 | 외부 공격 | 서류 오발급 등 |
| 규모 | 100여명 추정 | 오발급 1,233명 |
| 조치 | 개인정보위 신고 | 과징금 2억7300만 원 |
2024년 4월에는 소스코드의 오류 탓에 생활기록부와 졸업증명서 같은 교육 민원서류, 그리고 납세증명서가 엉뚱하게 발급되어 1,233명의 개인정보가 타인에게 노출되었습니다. 개인정보보호위원회는 이 사건 등을 근거로 5월에 과징금 2억7300만 원과 과태료 300만 원을 부과했습니다. 이번 해킹은 그 처분이 내려지고 석 달이 지나기도 전에 벌어졌습니다.
정부24 해킹, 자주 묻는 질문
Q. 어린이 포털은 언제 다시 열리나요?
A. 점검 안내문에는 종료 시점이 ‘완료시까지’라고만 표기되어 있습니다. 8월 17일 밤 10시에 들어간 점검은 9월 30일 새벽에도 계속되고 있습니다.
Q. 1588-2188로 온 문자는 믿어도 되나요?
A. 1588-2188은 정부24 콜센터의 실제 번호입니다. 다만 정부24는 이 번호를 도용한 피싱 문자가 있었다고 공지했으며, 정부24 주소로는 https://www.gov.kr 을 안내합니다.
Q. 5월 과징금 2억7300만 원은 이번 해킹 때문인가요?
A. 관련이 없습니다. 2024~2025년에 벌어진 서류 오발급과 본인인증 취약점 같은 이전 사고에 내려진 처분입니다. 8월 해킹은 그 이후에 새로 일어난 별개의 사고입니다.
주민번호 36개와 아이디·비밀번호 55개는 어디까지나 추정된 수치입니다. 자신이 대상에 해당하는지 확인할 수 있는 방법이 언제 공개될지가 가장 눈여겨볼 대목입니다.
작성 이력: 2026년 9월 30일 최초 작성
출처: 정부24 고정 공지(피싱 주의) · 정부24 처분 공표 9.21 · 어린이 포털 점검 화면(2026년 9월 30일 오전 1시 36분 확인) · 세계일보 9.29 · 뉴스1 9.29 · 국제뉴스 9.29 · 지디넷코리아 9.28 · 이데일리 9.25 · 문화일보 9.26 · 노컷뉴스 5.28
행정안전부 설명과 보도를 날짜별로 옮긴 IT·보안 소식이에요. 특정 서비스 이용을 권하거나 말리는 글이 아니에요.
출처
정부24 해킹 관련해 더 궁금한 점이 있으신가요? 댓글로 알려주세요.
🌏 English — 정부24 해킹 개인정보 유출, 주민번호 36개 추정과 내 정보 조회 여부
- Many people who read the news about the Gov24 hack have wondered whether their own resident registration numbers were exposed. The Ministry of the Interior and Safety puts the number of people concerned at around 100, but even the ministry has not yet been able to identify who those 100 or so people are. For Gov24 users, that leaves plenty of unanswered questions.
- The outside attack began on August 17 at 5:29 p.m. The entry point was a vulnerable page of the Children’s Portal attached to Gov24, and from there files such as memory dump files from Gov24 servers were taken out. This is the first time personal information has leaked from Gov24 through hacking.
- A memory dump is a file that copies, in one piece, whatever the system was holding in memory at a particular moment. The ministry believes resident registration numbers and login information were included in those files.
- The figures in the table are estimates from the breach report the ministry filed with the Personal Information Protection Commission on August 18, the day after the incident. They became known when Rep. Jeong Chun-saeng of the National Assembly’s Public Administration and Security Committee (Rebuilding Korea Party) released the material on September 29. More than a month has passed since the incident, but the exact scale of the damage has still not been confirmed.
- It is not possible at present.
🇯🇵 日本語 — 정부24 해킹 개인정보 유출, 주민번호 36개 추정과 내 정보 조회 여부
- 政府24のハッキング報道を見て、自分の住民登録番号まで流出したのではないかと不安に思う人は少なくありません。行政安全部は関連する対象者を100人余りと推定していますが、その100人余りが誰なのかは行政安全部もまだ特定できていません。政府24の利用者にとっては、疑問が残る点です。
- 外部からの攻撃が始まったのは8月17日午後5時29分です。侵入経路は政府24に付属する子ども向けポータルの脆弱なページで、そこを足場に政府24サーバーのメモリダンプファイルなどが外部へ流出しました。ハッキングによって政府24の個人情報が外に出たのは今回が初めてです。
- メモリダンプとは、システムがある瞬間にメモリ上で動かしていた内容をそのままコピーしてファイルとして保存したものを指します。行政安全部は、このようにして作られたファイルの中に住民登録番号とログイン情報が含まれていたと把握しています。
- 表の数値は、事故の翌日である8月18日に行政安全部が個人情報保護委員会へ提出した流出申告書の推定値です。この内容は、国会行政安全委員会所属のチョン・チュンセン議員(祖国革新党)が9月29日に資料を公開したことで知られるようになりました。事故から一か月を超えましたが、正確な被害規模は確定していません。
- 現時点では難しい状況です。
🇨🇳 中文 — 정부24 해킹 개인정보 유출, 주민번호 36개 추정과 내 정보 조회 여부
- 看到政府24黑客攻击的报道后,担心自己的居民登记号码也被泄露的人不在少数。行政安全部推测相关对象约为100余人,但这100余人究竟是谁,行政安全部也尚未查明。对于政府24的用户来说,这仍是令人困惑的地方。
- 外部攻击开始的时间是8月17日下午5点29分。入侵路径是政府24旗下儿童门户网站的一个存在漏洞的页面,攻击者借此将政府24服务器的内存转储文件等带出。政府24因黑客攻击导致个人信息外泄,这还是第一次。
- 内存转储是指把系统在某一时刻内存中运行的内容原封不动地复制并保存为文件。行政安全部认为,这些文件中同时包含居民登记号码和登录信息。
- 表中的数字是事发次日8月18日行政安全部提交给个人信息保护委员会的泄露申报书中的估计值。该内容是国会行政安全委员会的郑春生议员(祖国革新党)在9月29日公开资料后才为人所知的。事发已过一个多月,但确切的受害规模仍未确定。
- 目前比较困难。
답글 남기기